
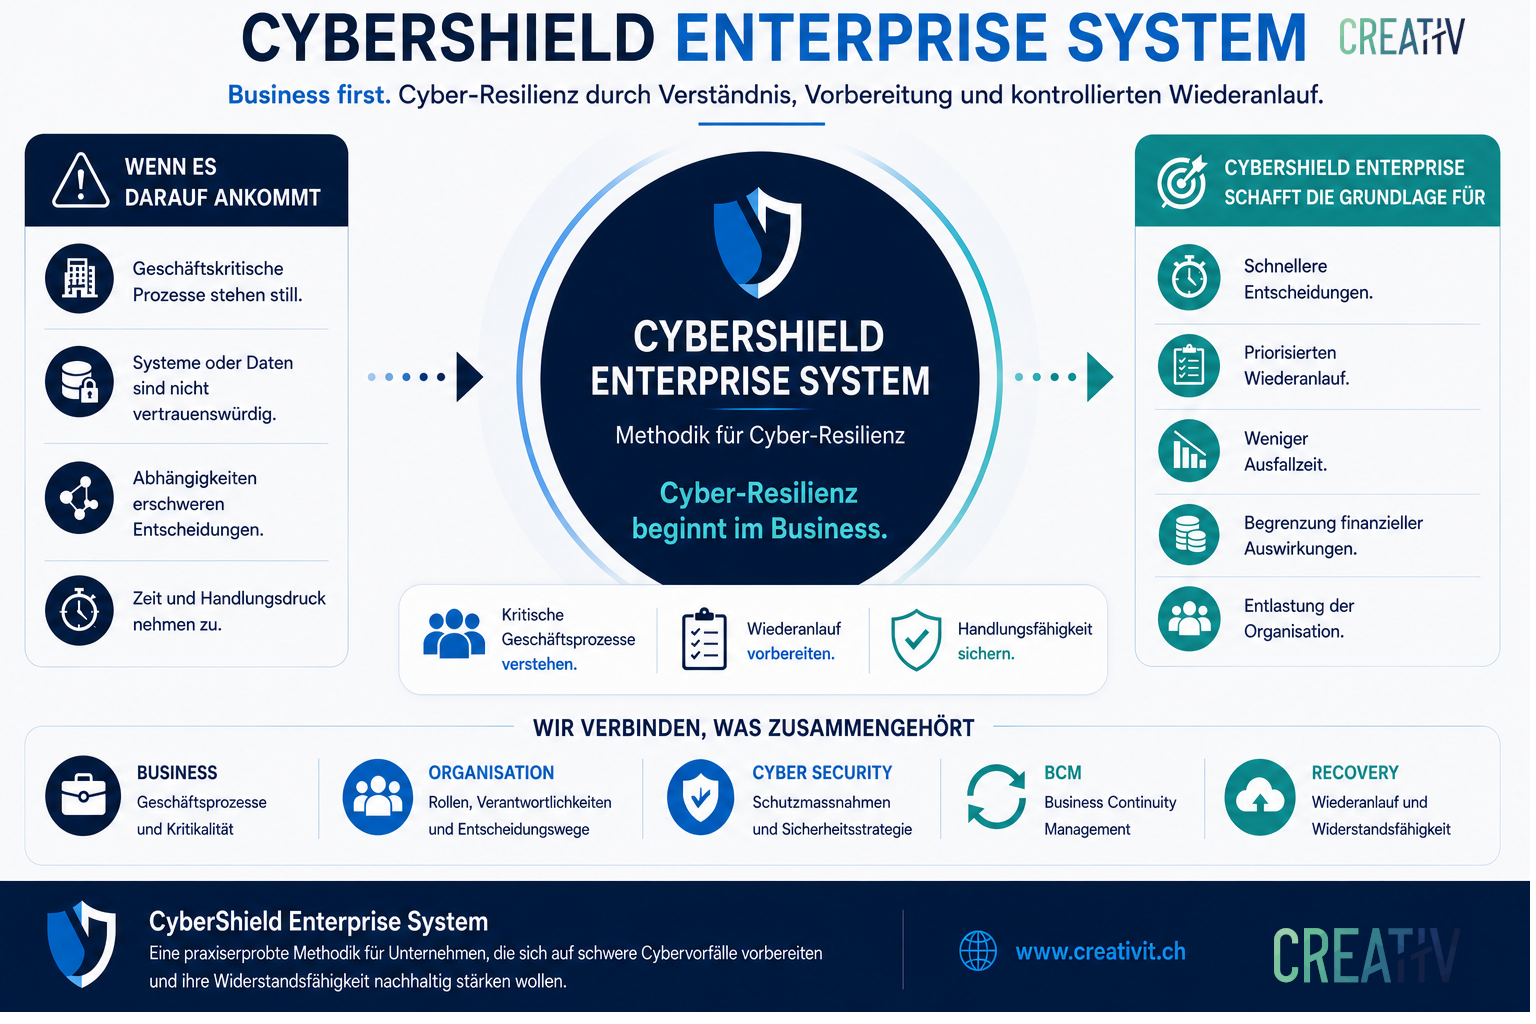
Cyber-Resilienz beginnt im Business.
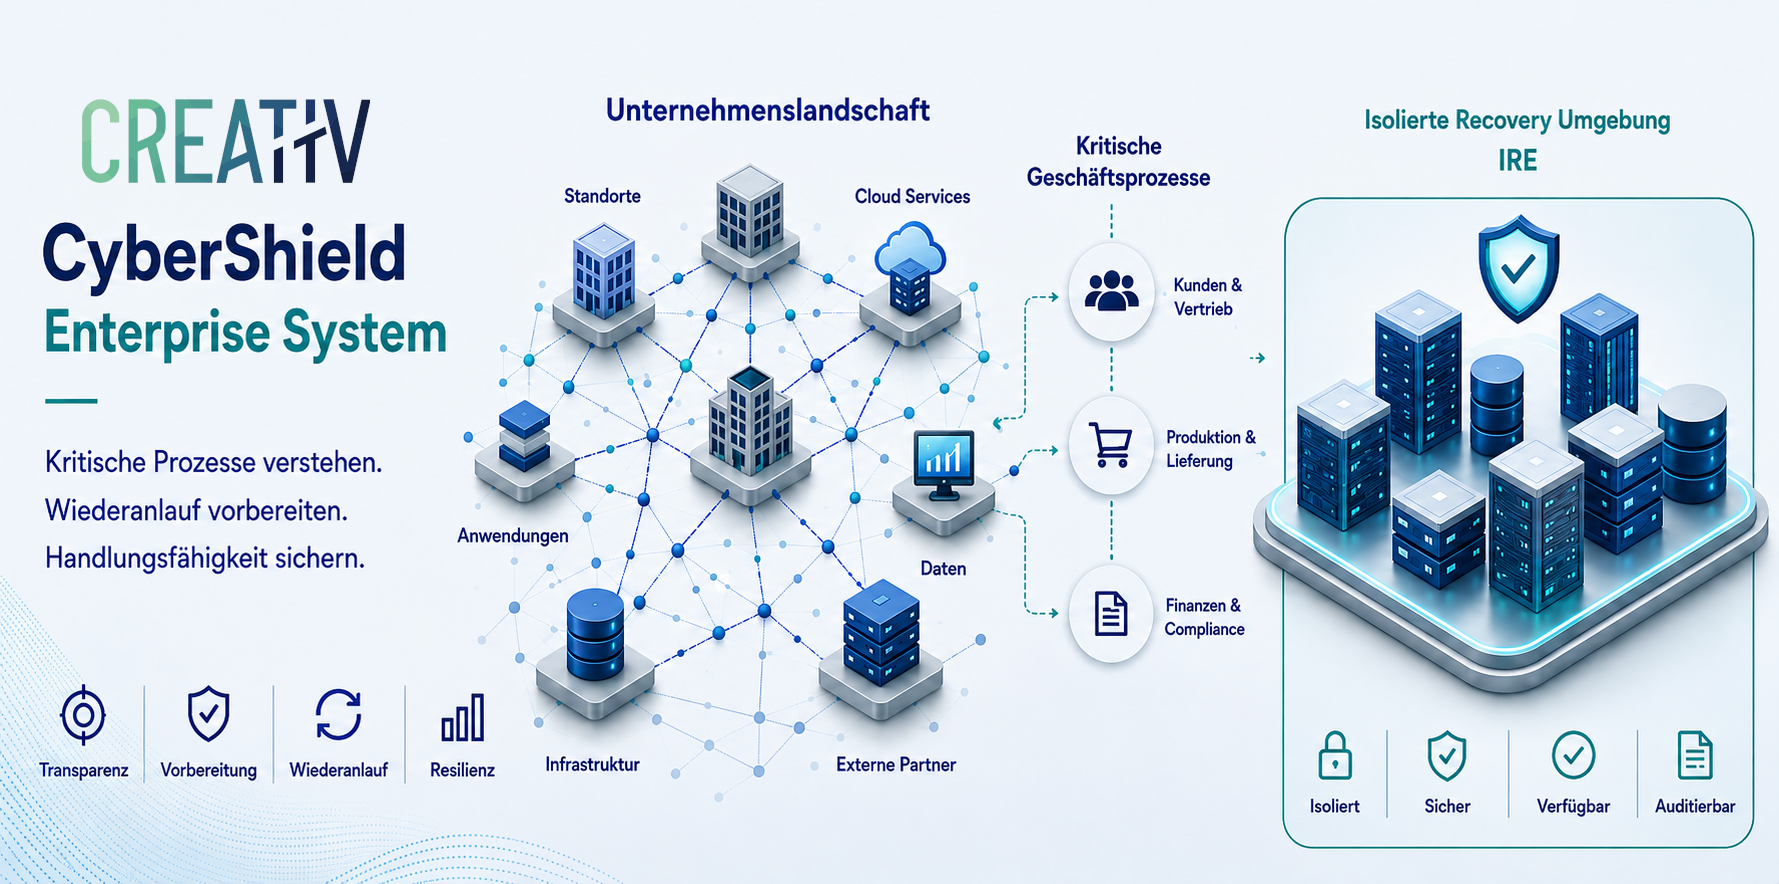
Das CyberShield Enterprise System by CreativIT GmbH ist eine Methode zur gezielten Stärkung der Cyber-Resilienz komplexer Organisationen. Im Zentrum stehen kritische Geschäftsprozesse und die Frage, wie diese nach einem schweren Cybervorfall möglichst schnell und kontrolliert wieder handlungsfähig werden.
Vorbereitet auf dem Papier, unsicher im Ernstfall?
BCM, Cyber Security, Incident Response, Krisenmanagement und Recovery sind in vielen Organisationen vorhanden. Die eigentliche Herausforderung entsteht dort, wo diese Bereiche im Cybervorfall nicht durchgängig zusammenspielen.
Business
Kritische Geschäftsprozesse und Prioritäten müssen klar sein.
Cyber Security
Der Vorfall muss erkannt, eingedämmt und beherrscht werden.
BCM & Krise
Verantwortlichkeiten, Entscheidungen und Kommunikation müssen greifen.
Recovery
Systeme, Daten und Services müssen kontrolliert wiederhergestellt werden.
Das Problem sind nicht die einzelnen Disziplinen. Die Herausforderung liegt in ihrem Zusammenspiel.
Kein Ersatz, sondern die fehlende Verbindung.
CyberShield Enterprise System verbindet bestehende Strukturen entlang der kritischen Geschäftsprozesse. So wird aus geschäftlicher Kritikalität ein nachvollziehbares Bild davon, was im Ernstfall organisatorisch und technisch benötigt wird.
Kritikalität verstehen
Welche Geschäftsprozesse müssen zuerst wieder handlungsfähig werden?
Abhängigkeiten erkennen
Welche Systeme, Daten, Identitäten, Services und Partner werden dafür benötigt?
Recovery vorbereiten
Welche Reihenfolge, Architektur und Voraussetzungen braucht ein kontrollierter Wiederanlauf?
Handlungsfähigkeit prüfen
Funktioniert das Zusammenspiel auch unter realistischen Krisenszenarien?
Vier Stufen zu geschäftlicher Handlungsfähigkeit
Business zuerst, Technik danach, konsequent aufeinander aufbauend.
Kritische Prozesse verstehen
Wir klären, welche Geschäftsprozesse wirklich kritisch sind und wovon sie abhängen.
Recovery passend vorbereiten
Wir entwickeln die Recovery Fähigkeit passend zu den tatsächlichen Anforderungen.
Verantwortung verankern
Rollen, Verfahren, Zugriffe und Entscheidungswege werden für den Ernstfall geklärt.
Handlungsfähigkeit testen
Wir prüfen, ob die Organisation unter realistischen Bedingungen wieder handlungsfähig wird.
Was am Ende zählt
Nicht ein weiteres Konzept, sondern Klarheit, Prioritäten und ein belastbares Vorgehen für den Ernstfall.
Klarheit statt Vermutung
Ein belastbares Bild der kritischen Prozesse und ihrer Abhängigkeiten.
Priorisierte Roadmap
Ein nach Geschäftskritikalität geordneter Plan zur Schliessung identifizierter Lücken.
Erprobte Handlungsfähigkeit
Ein Vorgehen, das unter realistischen Szenarien überprüft werden kann.
Gemeinsames Vorgehen
Business, IT, Security und BCM kennen Prioritäten, Verantwortung und Vorgehen.
Für Organisationen mit hoher digitaler Abhängigkeit
Komplexe IT Landschaft
Viele Systeme, Daten, Services und externe Abhängigkeiten.
Geschäftskritische Prozesse
Ausfälle wirken sich direkt auf Leistungserbringung und Geschäftsfähigkeit aus.
Etablierte Disziplinen
BCM, Security und IT Betrieb sind vorhanden, aber noch nicht durchgängig verbunden.
Erhöhte Anforderungen
Regulierte oder besonders exponierte Organisationen mit hohen Resilienzanforderungen.
Handlungsfähig bleiben, wenn der Ernstfall eintritt.
CyberShield Enterprise schafft die Verbindung zwischen Business, Organisation, Cyber Security, BCM und Recovery und richtet den Wiederanlauf konsequent an der benötigten Geschäftsfähigkeit aus.
Lassen Sie uns gemeinsam prüfen, wie resilient Ihr Unternehmen heute wirklich ist
In einem unverbindlichen Erstgespräch klären wir, ob und wie das CyberShield Enterprise System für Ihre Organisation passt.
Wir melden uns schnellstmöglich persönlich bei Ihnen.